Artan kibertəhlükələr və normativ tələblər fonunda təşkilatlarda kibertəhlükələrə qarşı çoxsəviyyəli müdafiənin olması artıq sadəcə arzu olunan bir seçim deyil, zərurətdir. Nəticədə, Dərinlikdə Müdafiə (Defense in Depth) konsepsiyası heç vaxt olmadığı qədər aktualdır.
Əvvəllər kibertəhlükəsizlik üzrə təcrübəli ekspert David Clark ilə məlumatların şifrələnməsi üzrə saxlama həllərinə yanaşmadakı dəyişiklikləri öyrənmək, həmçinin NIS2 Direktivinin və Rəqəmsal Əməliyyat Dayanıqlılığı Qanununun (DORA) nəticələri haqqında fikirlərini bilmək üçün müsahibə aparmışdıq.
Bu dəfə isə David ilə dərinlikdə müdafiə konsepsiyası və təşkilatların çox səviyyəli və etibarlı kibertəhlükəsizlik strategiyasının həyata keçirilməsi istiqamətində nələrə diqqət etməli olduqları barədə müzakirə etdik.
Clark-ın geniş təcrübəsi dünyanın ən böyük özəl ticarət şəbəkələrinin təhlükəsizliyinin idarə olunması və Avropanın ən böyük təhlükəsizlik təminatı mərkəzlərindən birinin idarə olunmasını əhatə edir. Burada biz sizə bu məlumatlandırıcı müsahibənin əsas məqamlarını və tam videosunu təqdim edirik.
Dərinlikdə Müdafiə Konsepsiyası
Dərinlikdə müdafiə— məlumatların qorunması məqsədilə bir neçə müdafiə səviyyəsinin tətbiqini nəzərdə tutan çoxsəviyyəli təhlükəsizlik yanaşmasıdır. Clark izah edir ki, bu konsepsiya əsrlərdir mövcuddur, qədim dövrlərdə bir neçə qoruma təbəqəsi, məsələn, xəndəklər və qalalar tikilirdi. Lakin bu gün bu anlayış bir-biri ilə əlaqəli müxtəlif təhlükəsizlik tədbirlərinə aiddir və korporativ məlumatlar və sistemlərin qorunmasına xidmət edir.
Zəifliklərin İdarə Edilməsi və Risklərin İdarəolunması Dərinlikdə müdafiənin əsas aspektlərindən biri zəifliklərin idarə edilməsidir. Clark zəifliklərin mütəmadi olaraq aradan qaldırılmasının vacibliyini vurğulayır. O, maliyyə sektorunda çalışdığı dövrdən bir nümunə gətirir:
Bizim bir mühitimiz var idi ki, ildə 24 saniyədən və ya ayda 2 saniyədən çox dayandırmaq icazəli deyildi. Buna görə də, bir hissəni təmir edərkən digər komponentlərin işlək qalmasını təmin edən bir mühit yaratmaq lazım idi.
Bu yanaşma zəifliklərin ardıcıl və sürətli şəkildə aradan qaldırılmasını təmin edir, biznes proseslərinə təsir etmədən.
Risklərin effektiv qiymətləndirilməsi və hücumların təsirini azaltmaq üçün tədbirlərin həyata keçirilməsi etibarlı dərinlikdə müdafiə strategiyasına nail olmaq üçün əsas tədbirlərdir. Mütəmadi risk qiymətləndirmələri şirkətlərin zəifliklərini aşkar etməyə və risklərin azaldılması səylərinə prioritet verməyə kömək edir.
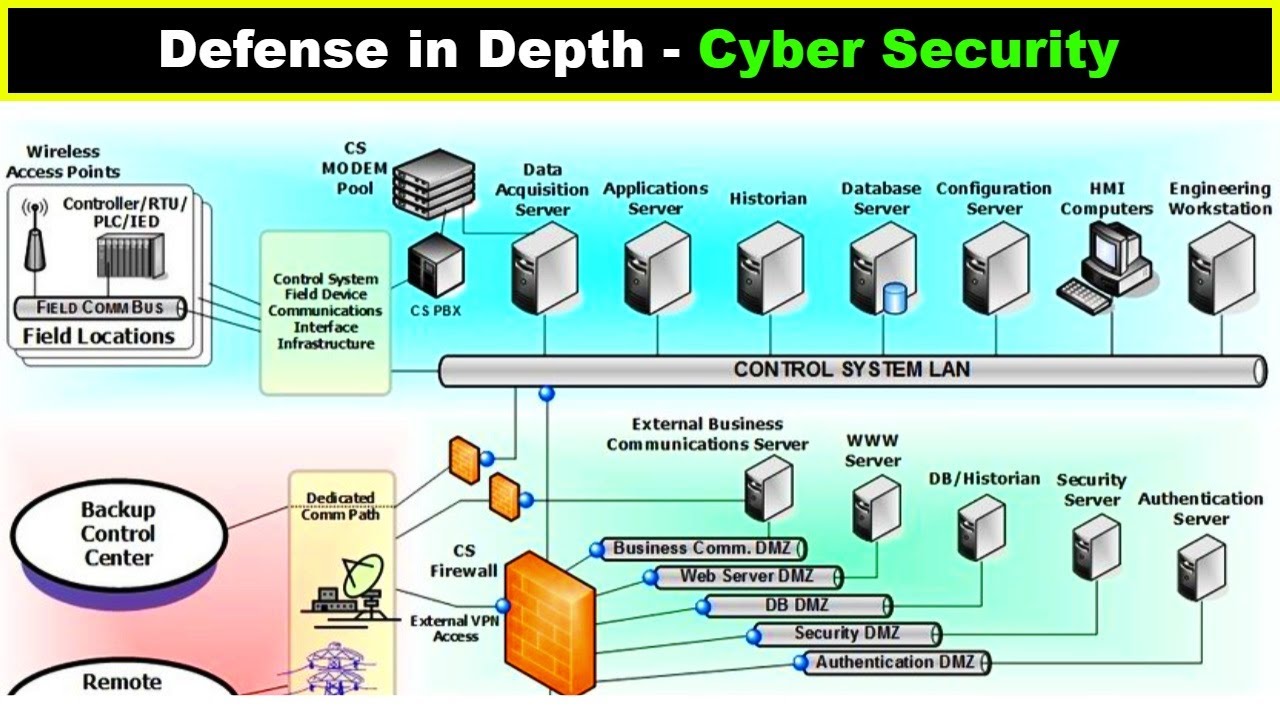
Çox səviyyəliliyin Əhəmiyyəti Clark vurğulayır ki, yalnız bir təhlükəsizlik tədbirinə güvənmək kifayət deyil. Məsələn, tək bir firewall-dan asılı olmaq təşkilatı hücumlara qarşı zəif edə bilər. Bunun əvəzinə, müxtəlif təchizatçılardan olan firewall-ların birləşməsi kimi bir neçə səviyyənin olması riskləri azaldır. Bu yanaşma bir səviyyə pozulduqda belə digər səviyyələrin qorunmasını təmin edir.
Super İstifadəçilərin İdarə Edilməsi
Super istifadəçilər və ya geniş səlahiyyətlərə malik şəxslər sındırıldıqda təşkilatlar üçün böyük təhlükə yaradır. Clark izah edir:
Super istifadəçini sındırdıqda, qeyd jurnalları söndürülür, məlumatlar silinir və siz bundan xəbərsiz qalırsınız. Lakin super istifadəçilər üçün bir neçə giriş nöqtəsi olsaydı, bu səviyyəni sındırmaq daha çətin olardı.
Clark super istifadəçi hesabları üçün daha sərt nəzarət tədbirlərinin, məsələn, vaxtla məhdudlaşdırılmış giriş və çoxsəviyyəli autentifikasiyanın tətbiqini tövsiyə edir.
Əməkdaşların Təlimi və Təhlükəsizlik Gigiyenası Əməkdaşların təlimi etibarlı dərinlikdə müdafiə strategiyasının vacib tərkib hissəsidir. Clark potensial təhlükəsizlik insidentlərini tanımaq və onlar barədə məlumat vermək bacarığını öyrətməyin əhəmiyyətini vurğulayır.
İnsidentlərə Cavab və Bərpa Clark insidentlərə cavab və bərpa planının olması vacibliyini qeyd edir. Təşkilatlar bütün əməkdaşların insident zamanı necə davranmalı olduqlarını bilmələrini təmin etməlidir. Sürətli və effektiv reaksiya zərərin minimuma endirilməsinə kömək edir.
Aparat Şifrələməsinin Rolu
Aparat şifrələməsi dərinlikdə müdafiə strategiyasının əsas rolunu oynayır. Clark qeyd edir ki, aparat şifrələməsi proqram təminatına əsaslanan şifrələmə ilə müqayisədə daha təhlükəsizdir, çünki proqram zəifliklərinə məruz qalmır.
Belə qurğuların istifadə edilməsi təşkilatlara normativ tələblərə uyğunluq və məlumat təhlükəsizliyini təmin etməkdə kömək edir.
Nəticə Dərinlikdə müdafiə kibertəhlükəsizlik üçün geniş yanaşmadır və çoxsəviyyəli müdafiə, zəifliklərin idarə edilməsi, super istifadəçilərə nəzarət və əməkdaşların təlimi kimi komponentləri əhatə edir.
Clark bu strategiyanın kibertəhlükələrə qarşı mübarizədə və məlumatların qorunmasında vacibliyini vurğulayır. Təşkilatlar bu yanaşmanı tətbiq etməklə təhlükəsizlik səviyyələrini artıra bilər.